Start-up jednorozi padaju kao pokošeni

Prvo je pao Dropbox..a zatim Square…sada, Fidelity umanjuje vrednost Snapchata za 25%

06

Da podsetimo: U svetu investitora i venčer kapitala, jednorozima se nazivaju sve start-up kompanije čija vrednost na berzi premašuje milijardu dolara.

02Pre tri nedelje, jedan od brojnih zapaženih “jednoroga” u Silikonskoj dolini imao je veoma grubo buđenje i povratak u stvarnost, u trenutku kada je Dropbox upozoren od strane svojih investicionih bankara da ovaj startap neće biti u stanju da bude javno evaluiran ni blizu cene kakvu je dostigao u svojoj poslednjoj rundi privatnih investicija (koje su nedavno narasle na $10 milijardi, sa četiri milijarde koliko je Dropbox vredeo do pre samo godinu dana).

A onda je to bila, nakon Tvitera (Twitter), još jedna kompanija Džeka Dorsija (Jack Dorsey), start-up po imenu Square.

03Poslednji svetski poznati start-up jednorog našao se na udaru pretprošle nedelje: “Danas je još jedna tehnološka firma shvatila prenaduvanost njene evaluacije prouzrokovane privatnim investitorima, prvi put profilisane januara 2014. godine. Ta kompanija zove se Square a njen vlasnik je Džek Dorsi. On je upravo podneo predlog u kojem piše da će ’Cena akcija klase A na inicijalnoj javnoj ponudi biti između jedanaest i trinaest dolara (po akciji)’. Pod pretpostavkom da cena jedne deonice bude $12, i ako ovu cenu pomnožimo sa 322,9 miliona akcija koje će biti ponuđene na berzanskoj prodaji, to bi značilo da će vrednost ovog startup jednoroga biti $3,9 milijardi. Problem je u tome što je Square, u svojoj poslednjoj rundi prikupljanja sredstava među privatnim investitorima, bio procenjen na oko šest milijardi dolara po podacima sa ReCode.”

Sada je na red došao i Snapchat, koji je četvrta najskuplje procenjena privatna tehnološka start-up firma u Sjedinjenim Državama.

04Prema Fajnenšel Tajmsu, “Snapchat je postao još jedan startap kome je jedan od njegovih najznačajnijih tehnoloških venčer investitora dao negativnu ocenu. Za to vreme, podiže se prašina ali i niz pitanja u vezi sa problemom naduvavanja vrednosti startapova, kao i nerealnim procenama vrednosti privatnih tehnoloških kompanija. Fidelity, jedini fond-menadžer koji je investirao u četiri godina star start-up, najpoznatiji po nestanku fotografija s njega, smanjio je vrednost svog udela u ovoj firmi u trećem kvartalu 2015. i to za čitavih 25 odsto, a prema podacima firme za analizu investicija Morningstar. Prethodna vrednost pojedinačne akcije firme Snapchat je krajem juna ove godine iznosila $30.72, da bi krajem septembra, novom evaluacijom, jedna akcija bila procenjena na $22.91.”

Nejasno je zbog čega je, zapravo, Fidelity obezvredio svoj udeo u vrednosti Snepčeta. Jedino što je izvesno jeste to da Snapchat još uvek traga za održivim modelom ubiranja prihoda.

Takođe je nejasno da li će i ostali ulagači u Snapchat – kao što su venčer kapital (VC) divovi poput Benčmarka (Benchmark) i Klajner Perkinsa (Kleiner Perkins), kao i tehnoloških kompanija kao što su Alibaba, Tencent i Yahoo – pratiti Fidelity u njegovoj investitorskoj avanturi – u ono što ne samo da je postao naširoko poznat ulagački tech-balon, već je taj balon doživeo i prskanje.

05Jedno se krupnije pitanje nameće u ovom slučaju: da li će ovo biti „kontrolisano rušenje“ jednoroga koje će u narednim danima uslediti na svim instancama i nivoima, prvo ih degradirajući do statusa onoga što bi se moglo nazvati “zerocorn”. Izvesno je da bi VC investitori očajnički želeli da ovo rušenje startup jednoroga bude u kontrolisanim uslovima. Oni se nadaju da će tržište ignorisati euforiju koja je Silikonskom dolinom vladala tokom protekle tri godine, a koja je sada okončana: nekada ushićeni investitori, koji su precenili ove kompanije za najmanje 25-35% u poslednjih nekoliko rundi privatnih investicija, očajnički žure da vruć krompir njihove berzanske evaluacije prebace na neke bogatije – i isto tako nepromišljene – investitore. Vlada strah da će, nakon prenaduvavanja vrednosti ovih tehnoloških startapova , doći do njihovog nerazumnog i prevelikog potcenjivanja na berzi.

Ostaje da se vidi koliko će ove startup firme zaista biti uspešne u budućnosti: šta će biti izvor kapitala za te stotine jednoroga, gde je svaki od njih pojedinačno procenjen (ili, možda, bolje rečeno, precenjen) na više od milijardu dolara? Da li će ove kompanije i dalje gubiti novac svojih investitora? Koliko bi tek bio održiv neki naredni investicioni mehur stotina ovakvih tech-startapova, ukoliko iznenada budu primorani da stvore keš – gotovovina kojim bi se finansirali?

Za sada znamo jednu stvar: izvesno je da ima puno ovakvih jednoroga, što dokazuje i ovaj Infograf preuzet od Volstrit Džornala:

01
I evo nečeg zadivljujućeg, takoreći ošamućujućeg: Procenjeno je da je zajednička berzanska vrednost svih jednoroga u Sjedinjenim Državama oko $486 milijardi.

Koliki je njihov zajednički profit?

$0.


ZeroHedge, 10.Nov 2015

Ukrštena koplja TTIP: prikazivati trgovinski sporazum Evrope sa Amerikom kao “strateški” je problematično

Sve je teže setiti se vremena kada Evropa nije bila u krizi. Tek što je Evropska unija ugasila grčku vatru (iako se žar i dalje sjaji) ona se suočila sa rekom izbeglica kojom ne ume da upravlja. Odnosi sa Rusijom, već teško ugroženi posle invazije Ukrajine, sada se dodatno komplikuju pozicioniranjem Kremlja u Siriji. I britansko dugo uspavano “ponovno pregovaranje” od uslovima njenog članstva u EU uskoro će postati pitanje velikih uloga koje bi se moglo završiti Breksitom (Brexit), donosi evropsko štampano izdanje britanskog magazina The Economist.

01Berlinci protiv Transatlantskog trgovinsko-investicionog partnerstva (TTIP)

Pored ove kuće užasa, postizanje trgovinskog sporazuma trebalo bi da bude lako. Tako su bar evropski lideri mislili kada su dali mandat Evropskoj komisiji da da pregovara o Transatlantskom trgovinskom i investicionom partnerstvu (TTIP) sa Amerikom 2013. godine. Evropskoj uniji bi prijalo malo privrednog rasta, a Amerika je prirodni partner Evropske komisije; ne bi trebalo da bude nikakvih zađevica oko jeftinih roba koje podrivaju položaj evropskih radnika. Ipak, TTIP je naleteo na zid opozicije. Ankete pokazuju da se u nekoliko zemalja ovom sporazumu protivi većina građana. Lokalne vlasti širom Evrope (besmisleno) su se izjasnile kao zone bez primene TTIP, dok je 10. oktobra najmanje 150.000 Nemaca marširalo Berlinom kako bi pokazalo svoje neslaganje.

“Politička” politika

Šta objašnjava ove strahove? Prijatelji i neprijatelji se slažu u jednom: TTIP nije trgovinski sporazum iz vremena naših deda i baba. Kao i kod Trans-Pacifičkog Partnerstva (TPP), nedavno zaključenog ugovora između Amerike i 11 drugih zemalja, eliminisanje tarife je manji deo TTIP, jer je ostalo malo toga što bi se moglo smanjiti. Modeliranje je teško, ali Evropska komisija misli da će kresanje “necarinskih barijera” učestvovati sa četiri petine u 0,5% BDP-a evropskog privrednog rasta koje bi ovaj ambiciozni sporazum mogao da donese 2027. Ove prepreke obuhvataju jednaka, ali međusobno nespojiva pravila o pitanjima kao što su testiranje hrane i bezbednost automobila, koji američkim i evropskim proizvođačima čine skupim rad na tržištima jednih kod drugih.

To zvuči smrtno dosadno, ali za protivnike TTIP ta “regulatorna saradnja” je zamka koja će naterati hlorom natopljene (američke) piliće niz evropska grla i dovesti freking (fracking) na njihovu zemlju. Suočavanje sa takvim žalbama, uzdiše jedan evrokrata “je kao borba sa ruskom propagandom”. Odbacite mitove, i suočićete se sa nezgodnom istinom: “Nova generacija” sporazuma kao što je TTIP koji se bave pravilima a ne tarifama podložni su sumnji građana o prikrivenom preuzimanju od strane korporacija, uništavanju radnih mesta i socijalnih prava. Takve brige su već prisilile EU komesara za trgovinu, Sesiliju Malmstrom, na delimično povlačenje u vezi sa onim delom TTIP koji omogućava firmama da tuže vlade. Štaviše, neodređena priroda dogovora, čini ozbiljne ekonomske prognoze teškim. Opozicija je najžučnija u Nemačkoj i Austriji, dvema zemljama sa snažnim socijalnim sistemima i malim procentima nezaposlenosti: imaju mnogo toga da izgube, a malo toga da dobiju, rekli bi kritičari.

Sada pristalice TTIP ističu dva srodna strateška argumenta. Prvo, TTIP će učvrstiti savezništvo između velikih demokratskih svetskih sila u nestabilna vremena; neki govore o “ekonomskom NATO-u”. Drugo, uspostavljanje zajedničkih, ili međusobno priznatih, standarda na dva najveća svetska potrošačka tržišta će obavezati ostatak sveta da ih sledi, čak i u takvim pitanjima kao što su radna i ljudska prava. A ako udeo Evrope i Amerike u globalnoj ekonomskoj proizvodnji opada, sve je više razloga da se pravila na putu uspostave danas. Nova EU strategija trgovine koju je ove nedelje pokrenula gospođa Malmstrom ima za cilj da ugradi takve ideje u praksu u novim poslovima sa zemljama poput Australije i Novog Zelanda, čak i ako su za sada detalji nejasni.

02

Ima nečega u svemu ovome. TTIP navijači u nezgodnim zemljama poput Austrije kažu da bi se neprijateljski raspoložena javnost mogla odobrovoljiti kada se ovaj dogovor predstavi kao dogovor dva demokratska partnera. Rusija daje sve od sebe da potkopa pregovore oko TTIP, što ukazuje na to da su pregovarači pred nečim opipljivim. Za Angelu Merkel, nemačku kancelarku, se kaže da ona smatra strateški značaj TTIP ubedljivijim od ekonomskog, iako je za sada ona sama malo toga učinila da pridobije skeptične birače.

Ipak, u takvom pristupu ima i dosta opasnosti. Ako se bilateralni ili regionalni sporazumi oslanjaju na vrednosti, a ne na ekonomske razloge, postoji rizik od otuđenja onih koji su ostali izvan sporazuma. Takvi ugovori mogu završiti kao podrivači multilateralnog sistema, koji je već bolestan. Razgovor o ekonomskom NATO-u ne može biti drag onima kojima nije blizak vojni original: takvi ljudi će se radije povući nego što će se obradovati pričama o osnaživanju transatlantskog zagrljaja. Na kraju, postoji poseban rizik u Britaniji, koji će održati in/out referendum do kraja 2017. Njeni evroskeptici kažu da bi bilo bolje da zemlja sklapa sopstvene trgovinske sporazume umesto da se oslanja na lenjivce u Briselu. Ako od TTIP ne bude ništa, neki Britanci će misliti da imaju pravo.

Superoružje EU: regulativa

Pregovori o TTIP usporeni su do puzanja; čak i diskusije o eliminaciji tarifa, koje je trebalo da budu lake, jako se otežu. (Dve strane će razgovarati o novoj ponudi na sastanku u Majamiju sledeće nedelje.) Glave pregovarača su bile jedne uz druge na nedavnom sastanku u Vašingtonu, a pregovarači se nadaju da neka vrsta dogovora može biti postignuta do kraja Obaminog mandata u januaru 2017. Ako ne uspeju, sledeći stanovnik Bele kuće može otkriti i druge prioritete, a dogovor bi mogao da postane talac izbora u Francuskoj i Nemačkoj.

To bi potkopalo evropski pristup koji čeka svoj prvi test. Za razliku od spoljne politike, trgovina je oblast u kojoj EU ima stvaran autoritet. Ali stručnjaci EU bave se fitosanitarnim standardima i zahtevima o obaveznoj dokumentaciji, a ne glavnim strategijama. Trgovinski sporazumi mogu biti smrtonosno oružje, kao što je EU to naučila 2013. godine, kada je dogovor koji su njene tehnokrate ponudile Ukrajini od strane Vladimira Putina protumačen kao geopolitička ofanziva, koja j podstakla revoluciju i rat. To da je EU počela da razmišlja ozbiljnije o trgovini kao sredstvu spoljne politike sugeriše da je dobro naučila ovu prethodnu lekciju. Ali bi trebalo da bude svesna rizika.


Iz štampanog izdanja magazina The Economist (Europe)

Kako je tehnologija omogućila uvid u jednu od najvećih slikarskih misterija

Zahvaljujući “mašinskoj viziji” rešena je jedna od najvećih misterija 20. veka u nadrealističkoj umetnosti.

03

Znameniti nadrealista belgijskog porekla Rene Magrit (René Magritte) naslikao je dve verzije jednog od svojih najvećih remek-dela, mada niko nije bio u stanju da razluči koje je platno original a koje kopija. Sve do sada, piše MIT Technology Review, pri tom navodeći da su “uspešnu identifikaciju sprovela dvojica srpskih naučnika”.

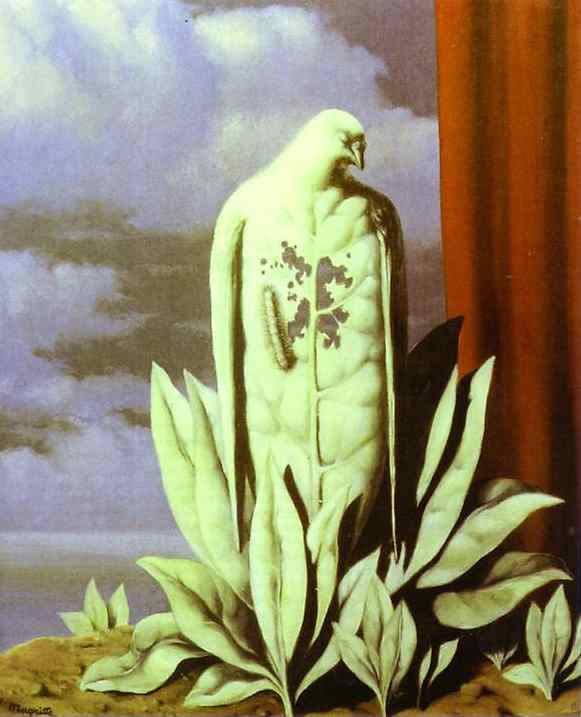
Na jednoj njujorškoj aukciji se 1983. godine pojavila slika ovog belgijskog nadrealiste, vrhunsko umetničko delo naslikano 1948. godine, na kojoj je prikazan preobražaj ptice grabljivice u list kojeg jede gusenica – možda izraz tuge, zbog upravo završenog Drugog svetskog rata, kojeg je Magrit proveo u okupiranoj Belgiji.

Stručnjaci su, međutim, vrlo brzo uočili jedan problem – skoro identična “kopija” ove slike već je visila u jednoj evropskoj galeriji, pa se odmah nametnulo pitanje: koja je od ove dve falsifikat? Nakon opsežne analize, eksperti za umetnička dela su se složili kako su obe slike – gotovo sigurno – potekle od ruke, četkice i boje samog Magrita, što je on možda uradio kao svojevrsnu “šalu”: jer, napokon, ipak je on bio nadrealista – ili, što je još verovatnije, uradio ih je kao identična dela jer je za njih imao dva kolekcionara zainteresovana za istu sliku… dakle dva kupca zainteresovana za istu tematiku, pa je Magrit želeo da im proda “dve iste”.

Danas su ove slike okačene u Muzeju likovnih umetnosti Barber u Birmingemu, kao i u Kraljevskom Muzeju (Musées Royaux des Beaux Arts) u Briselu. Zajedno u paru su postavljane na mnogobrojne izložbe, omogućivši dalje proučavanje njihovih sličnosti. Za sada nema dovoljno dokaza o autentičnosti platna koje se nalazi kod Škota, odnosno, Flamanaca.

Pa ipak, ostalo je još jedno pitanje koje je trebalo rešiti: Koja od ovih slika je original a koja je “prevara” to jest kopija? Kraće rečeno, koja je od ove dve slike prva naslikana?

Zahvaljujući radu Milana Rajkovića sa Univerziteta u Beogradu i Miloša Milovanovića sa Matematičkog instituta Srpske akademije nauka i umetnosti u Srbiji, danas smo dobili svojevrstan odgovor na ovu zagonetku.

Miloš i Milan kažu da se proces stvaranja originalnog umetničkog dela razlikuje od procesa kopiranja, što ostavlja suptilne naznake i tragove prilikom same izrade slike. Uz pomoć analitičih tehnika i mašinske vizije, njih dvojica navode kako su sada u mogućnosti da kažu koja je od njih dve bila prva naslikana.

00

Njihova tehnika zasniva se na analizi rada savremene holandske umetnice Šarlot Kaspers (Charlotte Caspers), od koje je pre nekoliko godina naručilac tražio da napravi niz od sedam identičnih umetničkih dela koristeći se različitim metodama, a zatim da, nekoliko dana kasnije, uradi što je moguće vernije kopije istih.

Ovaj zadatak je Kaspersova pedantno obavila, ističući kako je proces kopiranja sasvim drugačije prirode od poduhvata vezanog za proces stvaranja originalnog umetničkog dela. Kopiranje je, kako navodi, najmanje duplo dugotrajniji postupak od rada na originalu. Ali ona je, i pored svega, bila uverena kako bi bilo nemoguće utvrditi šta je kopija a šta original.

Ove njene originalne slike kao i njihove kopije, ukupno četrnaest platna, čine “zlatni standard” po kojem su se Rajković i Milovanović upravljali tokom testiranja svoje ideje. Njihova osnovna hipoteza je da akcija stvaranja originalnog umetničkog dela predstavlja deo procesa samoorganizovanja, orkestriranog od strane mozga. Kao takvo, stvaranje dovodi do jedinstvenog nivoa složenosti u načinu na koji se boje koriste i nanose na platno.

Nasuprot tome, za proces kopiranja je potrebna daleko veća metodičnost, što dovodi do nižih nivoa složenosti. A ta razlika bi trebalo da omogući razlikovanje kopije od originala.

Kako, međutim, uočiti razliku? Rajković i Milovanović tvrde da je to moguće zahvaljujući analizi koja dvodimenzionalnu sliku transformiše u  predstavu o vremensko-frekventnom prikazu (Time–frequency representation, TFR) koji snima podatke o slici u različitim nivoima, njenim slojevima i razmerama. Na ove slojeve i razmere može se gledati kao na postepeno sve zamućenije predstave o slikama. RGB sistem boja znači da je svaki piksel definisan sa 3 podatka koji predstavljaju vrednost 3 osnovne boje.

Ovaj sistem je zasnovan na aditivnom mešanju boja (princip po kome se svetlost različitih boja kombinuje). Osnovne 3 boje ovog sistema su crvena, zelena i plava (engleski Red, Green, Blue – skraćenica RGB). Ovaj sistem boja koristi se kad je krajnji cilj dizajna prikazivanje na monitoru ili TV ekranu. Rajković i Milovanović su sprovodili ove analize koristeći crvene, zelene i plave kanale za prikazivanje uobičajene RGB za svaku sliku pojedinačno, ponavljajući ovu analizu na “zakrpama” to jest paternima obe ove slike.

Sabiranjem osnovnih boja dobija se bela boja. Jedna boja se opisuje kroz tri vrednosti: deo crvene, deo zelene i deo plave boje. Svaki deo boje varira između 0% i 100%, odnosno između 0 i 255.

Prostor RGB-boja se šematizuje u obliku kocke:

01 RGB_farbwuerfel

Mešanjem i menjanjem intenziteta ove tri boje moguće je dobiti mnoštvo boja iz običnog spektra. TV aparati i računarski monitori koriste RGB kako bi na ekranu prikazali boje. Pikseli u crvenoj, zelenoj i plavoj boji pojedinačno se osvetljavaju da bi se izmešale boje. Njihovim mešanjem nastaju sve ostale boje na ekranu. Svaka boja na web strani ima svoju heksadecimalnu kodnu oznaku u obliku aabbcc, gde aa znači stepen prisutnosti crvene boje, bb zelene i cc plave. Intenzitet boje može biti od do FF (2 nivoa). Čista crvena boja je FF00 (nema zelene i plave). Kodna oznaka bele boje je FFFFFF, a crne 000000.

Sasvim je izvesno, kako tvrde njih dvojica, uočiti razlike u kompleksnosti koje su jasno vidljive između svih 7 originala i 7 kopija Kaspersove. “Za sve pečeve to jest slojeve slike, srednja globalna složenost originalne slike je veća od odgovarajuće vrednosti kopija”, kažu oni.

Rajković i Milovanović nastavili da istu tehniku prepoznavanje primenjuju na obe verzije Magritovog “Mirisa suza” (The Flavour of Tears). Njihova analiza je svakako otkrila jedan viši nivo kompleksnosti, kako to oni definišu, u jednoj od dve slike.
Oni smatraju da su rezultati nesporni. “S najvećom sigurnošću tvrdimo da je samo jedna od njih rezultat samoregulatornog, svesnog kreativnog rada”, kažu oni. “Druga slika je izvesno kopija originala, koju je napravio isti umetnik.”

Ovo je, u svakom slučaju veoma uzbudljiv zaključak, i pored toga što postoji nepredviđena poteškoća koja “sreću kvari”. Rajković i Milovanović, pri tom, ovde igraju svoju igru. Oni slike identifikuju kao “The Flavour of Tears 1” i “Flavour of Tears 2”, pri čemu je prva nesumnjivo originalna.

04 autoportret

Njih dvojica, međutim, ne kažu da li je originalna slika okačena u Birmingemu ili u Briselu. Ako su njihovi pobrojani argumenti u skladu sa načinom na koji su analizirali slike, onda je, po svemu sudeći Birmingem vlasnik originala. proces utvrđivanja istine je bio težak, ali ne i neizvodljiv, tvrde njih dvojica, i zato sa sigurnošću objavljuju da znaju koja je od njih original – iako ne kažu gde se on nalazi.

Rajković i Milovanović se ipak u ovom trenutku nisu do kraja precizno izjasnili – možda, pre svega, jer je to izraz poštovanja i omaž ovom poznatom belgijskom slikaru, ili možda kako bi izbegli kontroverzu – ili kako bi, možda, imali prostora da se izvuku u slučaju da se pojave neki drugi dokazi kojim se osporava njihov zaključak. Ko zna!

Pa hajde da im sada odavde, ovom prilikom, uputimo izazov. Ako su zaista sigurni u svoj zaključak, neka nam ga izlože jasno i bez dvoumljenja. Mi ćemo i dalje biti zainteresovani da doznamo istinu, kao što bi to, bez sumnje, želeli i vlasnici ovih slika.

Technology Review

IT policija vs. IT prevaranti: Veliki rizici za mala preduzeća koja ignorišu bezbednost podataka

Nekoliko informatičkih kompanija je odnedavno počelo da ohrabruje preduzetnike, savetujući ih da promene sve svoje onlajn lozinke, a u svetlu najnovijeg hit-virusa poznatog kao ‘Heartbleed‘. On je, kao “prvoaprilska šala”, počeo da cirkuliše svetskom računarskom mrežom upravo 1. aprila 2014. Takođe, nedavno ugrožavanje bezbednosti na internetu ovim virusom zabrinulo je i svet preduzetnika i malog biznisa, jer je kriminal na internetu možda, i pre svega, uperio svoje bodlje ka vlasnicima malih firmi i start-up preduzeća.

bit 01(Bitcoin. foto: BBC)


Taman kada ste pomislili da su svi vaši podaci o klijentima na mreži bezbedni, zahvaljujući popularnom softveru otvorenog koda za šifrovanje koji se zove OpenSSL, ispostavilo se da je ovaj sistem šifrovanja sve – samo ne siguran. Istina je da se čak ni najbolja Internet policija ne može nositi sa cyber prevarantima kojima smo izloženi svi mi, kako privatno tako i poslovno, u svakom trenutku.

Ova ‘neznatna ranjivost’ je potencijalno ugrozila dve trećine svih svetskih sajtova.

“Oni koji bi trebalo da su najzabrinutiji jesu mala, start-up preduzeća kao i sajtovi koji se bave elektronskom trgovinom, koji zapravo i nisu svesni pod kakvim se žestokim udarom neprekidno nalaze”, kaže Kit Kotenden, direktor firme specijalizovane za borbu protiv informatičkog kriminala, CY4OR.

“Bilo koji biznis koji od kupaca zahteva da pruže svoje lične podatke mogao bi potencijalno biti ranjiv, jer je ova vrsta šifrovanja, naravno, dizajnirana da ih zaštiti … Kompanije bi, onda, u ovom trenutku, trebalo da primenjuju mere za ublažavanje mogućih negativnih posledica.”

Međutim, pronalaženje efikasnih i pristupačnih metoda čuvanja kritično važnih poslovnih podataka od nasrtaja IT prevaranata, lažnog predstavljanja kao i prirodnih katastrofa, koje mogu uništiti svaki a ponajviše mali biznis, može za start-up firme biti koliko obeshrabrujući toliko i težak poduhvat.

Provaljeni tokovi novca

Nedovoljna bezbednost podataka može bukvalno upropastiti svačiji, pa i vaš posao.

Slabe mere bezbednosti i navodno loša infrastruktura bacili su na kolena MtGox, japansku kompaniju za transakcije virtuelnom valutom Bitkoin (Bitcoin), pre nego što je ova i konačno bila primorana da bankrotira i ode u stečaj. Gašenje kompanije MtGox izazvala je bes među trgovcima Bitcoin valutom, naravno, iz prilično razumljivih razloga.

Tokijska kompanija Mt. Gox bila je virtuelna berza koja se bavila transakcijama Bitcoin valutom. Lansirana u julu 2010., sve do prošle godine baratala je sa 70% svih transakcija Bitkoinom. U februaru 2014., Mt. Gox kompanija bila je primorana da svoju trgovinu i finansijske transakcije stopira, zatvori sajt i usluge trgovine valutama, podnevši minji saisei – zahtev za jedan oblik zaštite od bankrotstva od strane poverilaca, a što predstavlja svojevrsnu građansku rehabilitaciju pred licem pravde kako bi se sudovima omogućilo da traže kupca. U aprilu 2014. kompanija je otpočela postupak likvidacije firme. Tada je “IT policija” obelodanjeno da je oko 850.000 bitkoina koji su do tada pripadali kupcima i kompanijama – volšebno nestalo, i da su verovatno ukradeni, što je u tom trenutku iznosilo više od 450 miliona američkih dolara. Iako je od tog momenta do danas ‘pronađeno’ 200.000 bitcoina, razlog(e) za nestanak još niko do kraja nije utvrdio. Da li je posredi bila krađa, prevara, loše upravljanje, ili kombinacija ovih faktora – ostalo je do danas nepoznato. Bilo je nekih spekulacija da su za “nestanak” bitkoina odgovorna “braća po oružju” – hakeri koji su opljačkali virtuelnu berzu, mada ovo dosad nije dokazano.


bit 02(Dorian Satoshi Nakamoto, za koga se pretpostavlja da je kreator Bitcoina. foto: AP, BBC)


Berza Mt. Gox, koja je na svom vrhuncu u opticaju imala oko 70% svetskih zaliha Bitkoin valute, izjavila je da je 850.000 njenih digitalnih valutnih kovanica ukradeno od strane hakera.

Kompanija je bila primorana da u februaru 2014. podnese zahtev za stečaj.

Ali, u martu, MtGox je objavio da je “pronašao” 200.000 “izgubljenih” bitkoina u vrednosti od oko gotovo 87 miliona evra – u jednom ‘starom digitalnom novčaniku’  koji datira iz 2011. godine.

Kada je bezbednost vaš posao, onda ovakva vrsta nemara i ‘opuštenosti’ mogu imati, očigledno, katastrofalne posledice.

Federacija malih biznisa Velike Britanije (FSB) smatra da upravo sajber kriminal ozbiljno koči potencijal rasta biznisa njenih članova.

FSB kaže da rizik od prevare i online kriminala, kako realan tako i onaj koji je procenjen, košta svaki mali biznis u Britaniji i do 4.000 funti (5.000 evra) godišnje, dok prevarne radnje na internetu u celini koštaju ekonomiju Velike Britanije 27 milijardi funti (34mlrd evra) svake godine.

U poslednjih godinu dana, oko trećina svih članova FSB bili su žrtve prevara, bilo da su u pitanju računari zaraženi virusima, hakerski napadi ili drugi vidovi povreda informatičkih bezbednosnih sistema.

Uz finansijske gubitke i sve prateće neprijatnosti, i ovde je potencijalno najveća katastrofa, pre svega – gubitak poverenja klijenata.


IT Kriminal  & uljuljkanost  da je sve u redu


Uprkos tome što je bezbednost podataka od kritične važnosti za vođenje svakog biznisa, pokazuje se da su mnoge kompanije gotovo nesvesne ovakvih rizika.

Istraživanje softverske firme AVG iz 2013. godine o (ne)bezbednosti, otkrilo je da je veliki iznos gubitka podataka nastaje jednostavno zbog ljudske greške i nemara.

Nasuprot ovome, izgleda da su mnoge firme daleko zabrinutije za sređivanje svojih kancelarijskih stolova ili naručivanje novih poslovnih kartica, nego za pravljenje i obezbeđivanje rezervnih kopija svojih poslovnih podataka, akcija, tajni i ugovora.

Objavljen je i podatak da 43% britanskih i 53% američkih start-up preduzeća više vremena provodi u menjaju lozinki nego u pravljenju rezervnih kopija, dok ih oko četvrtina pravi rezervne kopije (back-up) sa zakašnjenjem od nedelju dana.

“Prečesto se događa da čin nesmotrenosti ili narušavanje bezbednosti računara dovede do nestanka informacija, dok se u nekim slučajevima kompanije nađu u poziciji da njene poverljive poslovne podatke više nije moguće nadoknaditi,” rekao je portparol kompanije Microsoft za BBC.


bit 05(foto: I.S.R.)


Poplave i požari

Prirodne katastrofe mogu predstavljati veliki rizik po male firme, baš kao i sajber kriminal.

Procenjuje se da se, nakon neke velike prirodne katastrofe, oko 25% malih preduzeća više nikada ponovo ne otvori. Ovo su podaci neprofitne organizacije Business and Home Safety.

Uragan Sendi je 2012. godine uništio na hiljade malih preduzeća u SAD, dok su mnogi i dalje osećali njegove posledice najmanje godinu dana nakon ovog događaja.

Rob Koton, izvršni direktor mančesterske kompanije za bezbednost podataka NCC Group, izjavio je za BBC da bi prilagođavanje i upražnjavanje dobrih bezbednosnih praksi moglo biti realna poteškoća za mala preduzeća.

“Mala i srednja preduzeća koja se oslanjaju na korišćenje IT usluga “u sopstvenom domaćinstvu” – a takvih je najveći broj – trebalo bi da razmotre kako fizičku bezbednost opreme tako i njenu ranjivost na spoljne pretnje”, kaže on.

“Takođe je važno uzeti u obzir i rizik od sopstvenog osoblja, jer su mnogi incidenti posledica ‘otpadnika’, tj. osoba nekada zaposlenih i nekom MSP – ovo su tzv. ‘insajderske pretnje i napadi‘.”

Oblak znači – vedriji biznis

“Stavljanje informacija bitnih za posao u ruke trećih lica zahteva određeni stepen poverenja”, kaže portparol Microsoft-a.

Uobičajeni savet svima bio bi da bezbedno i često prave svoje rezervne kopije podataka. Ipak, da li bi ovi trebalo da budu lokalno uskladišteni – na serverima – ili, možda, na udaljenim mestima, kako pri pohranjivanju podataka u “Oblak” (Cloud computing)?

“Cloud provajderi će generalno biti proaktivniji u smislu obezbeđivanja apdejtovanog bezbednosnog softvera i održavanja visokog nivoa pečeva (softverskih ‘zakrpa’)”, kaže Koton.

“Oni će, takođe, posedovati bolja bezbednosna znanja i svest, što znači da će njihovi serveri i servisi, opšte uzev, biti dobro konfigurisani. Povrh toga, Cloud serveri su otporniji, i većina njih pripremljena je za sveobuhvatni ‘oporavak’ nakon katastrofa, uz nastavak planiranog poslovnog kontinuiteta.”


bit 04


Još jedna prednost poslovanja u ‘Oblaku’ sastoji se u tome što lopovi koji pokušavaju da ga pokradu neće neophodno i doznati koji cloud servis koristite u vašem poslu, ili gde su serveri.

Koton, ipak, priznaje izvesnost postojećih rizika, koji se tiču usvajanja usluga bezbednosti koje cloud-servisi pružaju.

Jedna od očiglednih slabih tačaka – koja se često previđa – jeste da i sam provajder može pretrpeti prekid u svom funkcionisanju ili da dođe do prodora kroz njihov odbrambeni zid, tako da bi bilo veoma preporučljivo prethodno se dobro obavestiti o ugledu i pouzdanosti cloud-provajdera.

“Stavljanje informacija ključnih za posao u ruke trećeg lica zahteva određeni stepen poverenja”, rekao je portparol Microsofta. “Solidni provajderi uvek će biti u stanju da objasne i potkrepe svoje bezbednosne metodologije, kao i profesionalnost i posvećenost poslu osiguranja vaših podataka.”

Što bi se reklo u poslovnom žargonu, “treba nositi i kaiš a i tregere”: treba imati barem jedan lokalni bekap, koji je, uz čuvanje podataka u Oblaku, izvesno više nego dobra ideja.

U osiguravanju podataka od značaja je i poslovna strategija tipa ‘Spread your eggs’: Vaša ‘poslovna jaja’ uvek čuvajte pohranjene u nekoliko ‘gnezda’ tj. osiguranih mesta.

Mala preduzeća moraju da zaštite svoje podatke od virusa, zloćudih programa (malware), prirodnih katastrofa, kao i nezadovoljnih ili nesmotrenih zaposlenika.

Ali, način na koji se sprovodi odbrana od tih pretnji zavisiće od okolnosti i prirode svakog pojedinačnog posla, kao i njegovih specifičnosti, tvrde stručnjaci.

U finansijama, “držati sva svoja jaja u jednoj korpi” je retko kada mudra ideja, a isto važi i za podatke. Dakle, radi postizanja maksimalne sigurnosti, trebalo bi da svaki vlasnik firme svoje poslovne informacije ‘rasprši’ na nekoliko različitih mesta – kako virtuelnih tako i fizičkih lokacija, bilo da je u pitanju klaud servis ili kopije podataka na fizičkom hard disku – dakle, čuvati podatke korišćenjem tradicionalnih i netradicionalnih usluga izgleda da je za sada najbolja bezbednosna politika svakog biznisa. I, kao možda najvažnije, FSB naglašava potrebu za boljom edukacijom kadrova.

Jer, ako vaši menadžeri i zaposleni ne cene potrebu za zaštitom podataka, celokupna budućnost vašeg poslovanja može biti pretrpeti nesagledive posledice.


Nikolas Tafnel, BBC